Autenticación con usuario y contraseña (basic)
Sistemas más viejos o internos que piden usuario y contraseña en cada llamada. Cómo cargarlos y comprobar que el servicio los acepta.
Cuándo. La documentación habla de Basic Auth o de “autenticación HTTP con usuario y contraseña”. Es común en sistemas de gestión instalados hace años y en APIs internas. El sistema de gestión de Diego, por ejemplo, tiene un usuario técnico para integraciones.
Qué hace Nxar. Junta usuario y contraseña, los codifica como pide el estándar y agrega el header Authorization: Basic … en cada llamada. La contraseña se guarda cifrada.
Para probarlo usamos https://httpbin.org/basic-auth/diego/delsur2026: esa dirección acepta sólo el usuario diego con la contraseña delsur2026 (los dos últimos tramos de la URL son el usuario y la contraseña esperados).
Un workspace con el escenario ya armado, que se borra solo a las 48 h. Estamos terminándolo.
Creá la integración
ConfiguraciónIntegraciones y APIIntegrationsNueva Integration: Etiqueta Gestión (basic), Nombre gestion_basic, Método GET, URL https://httpbin.org/basic-auth/diego/delsur2026. Crear.
Cargá usuario y contraseña
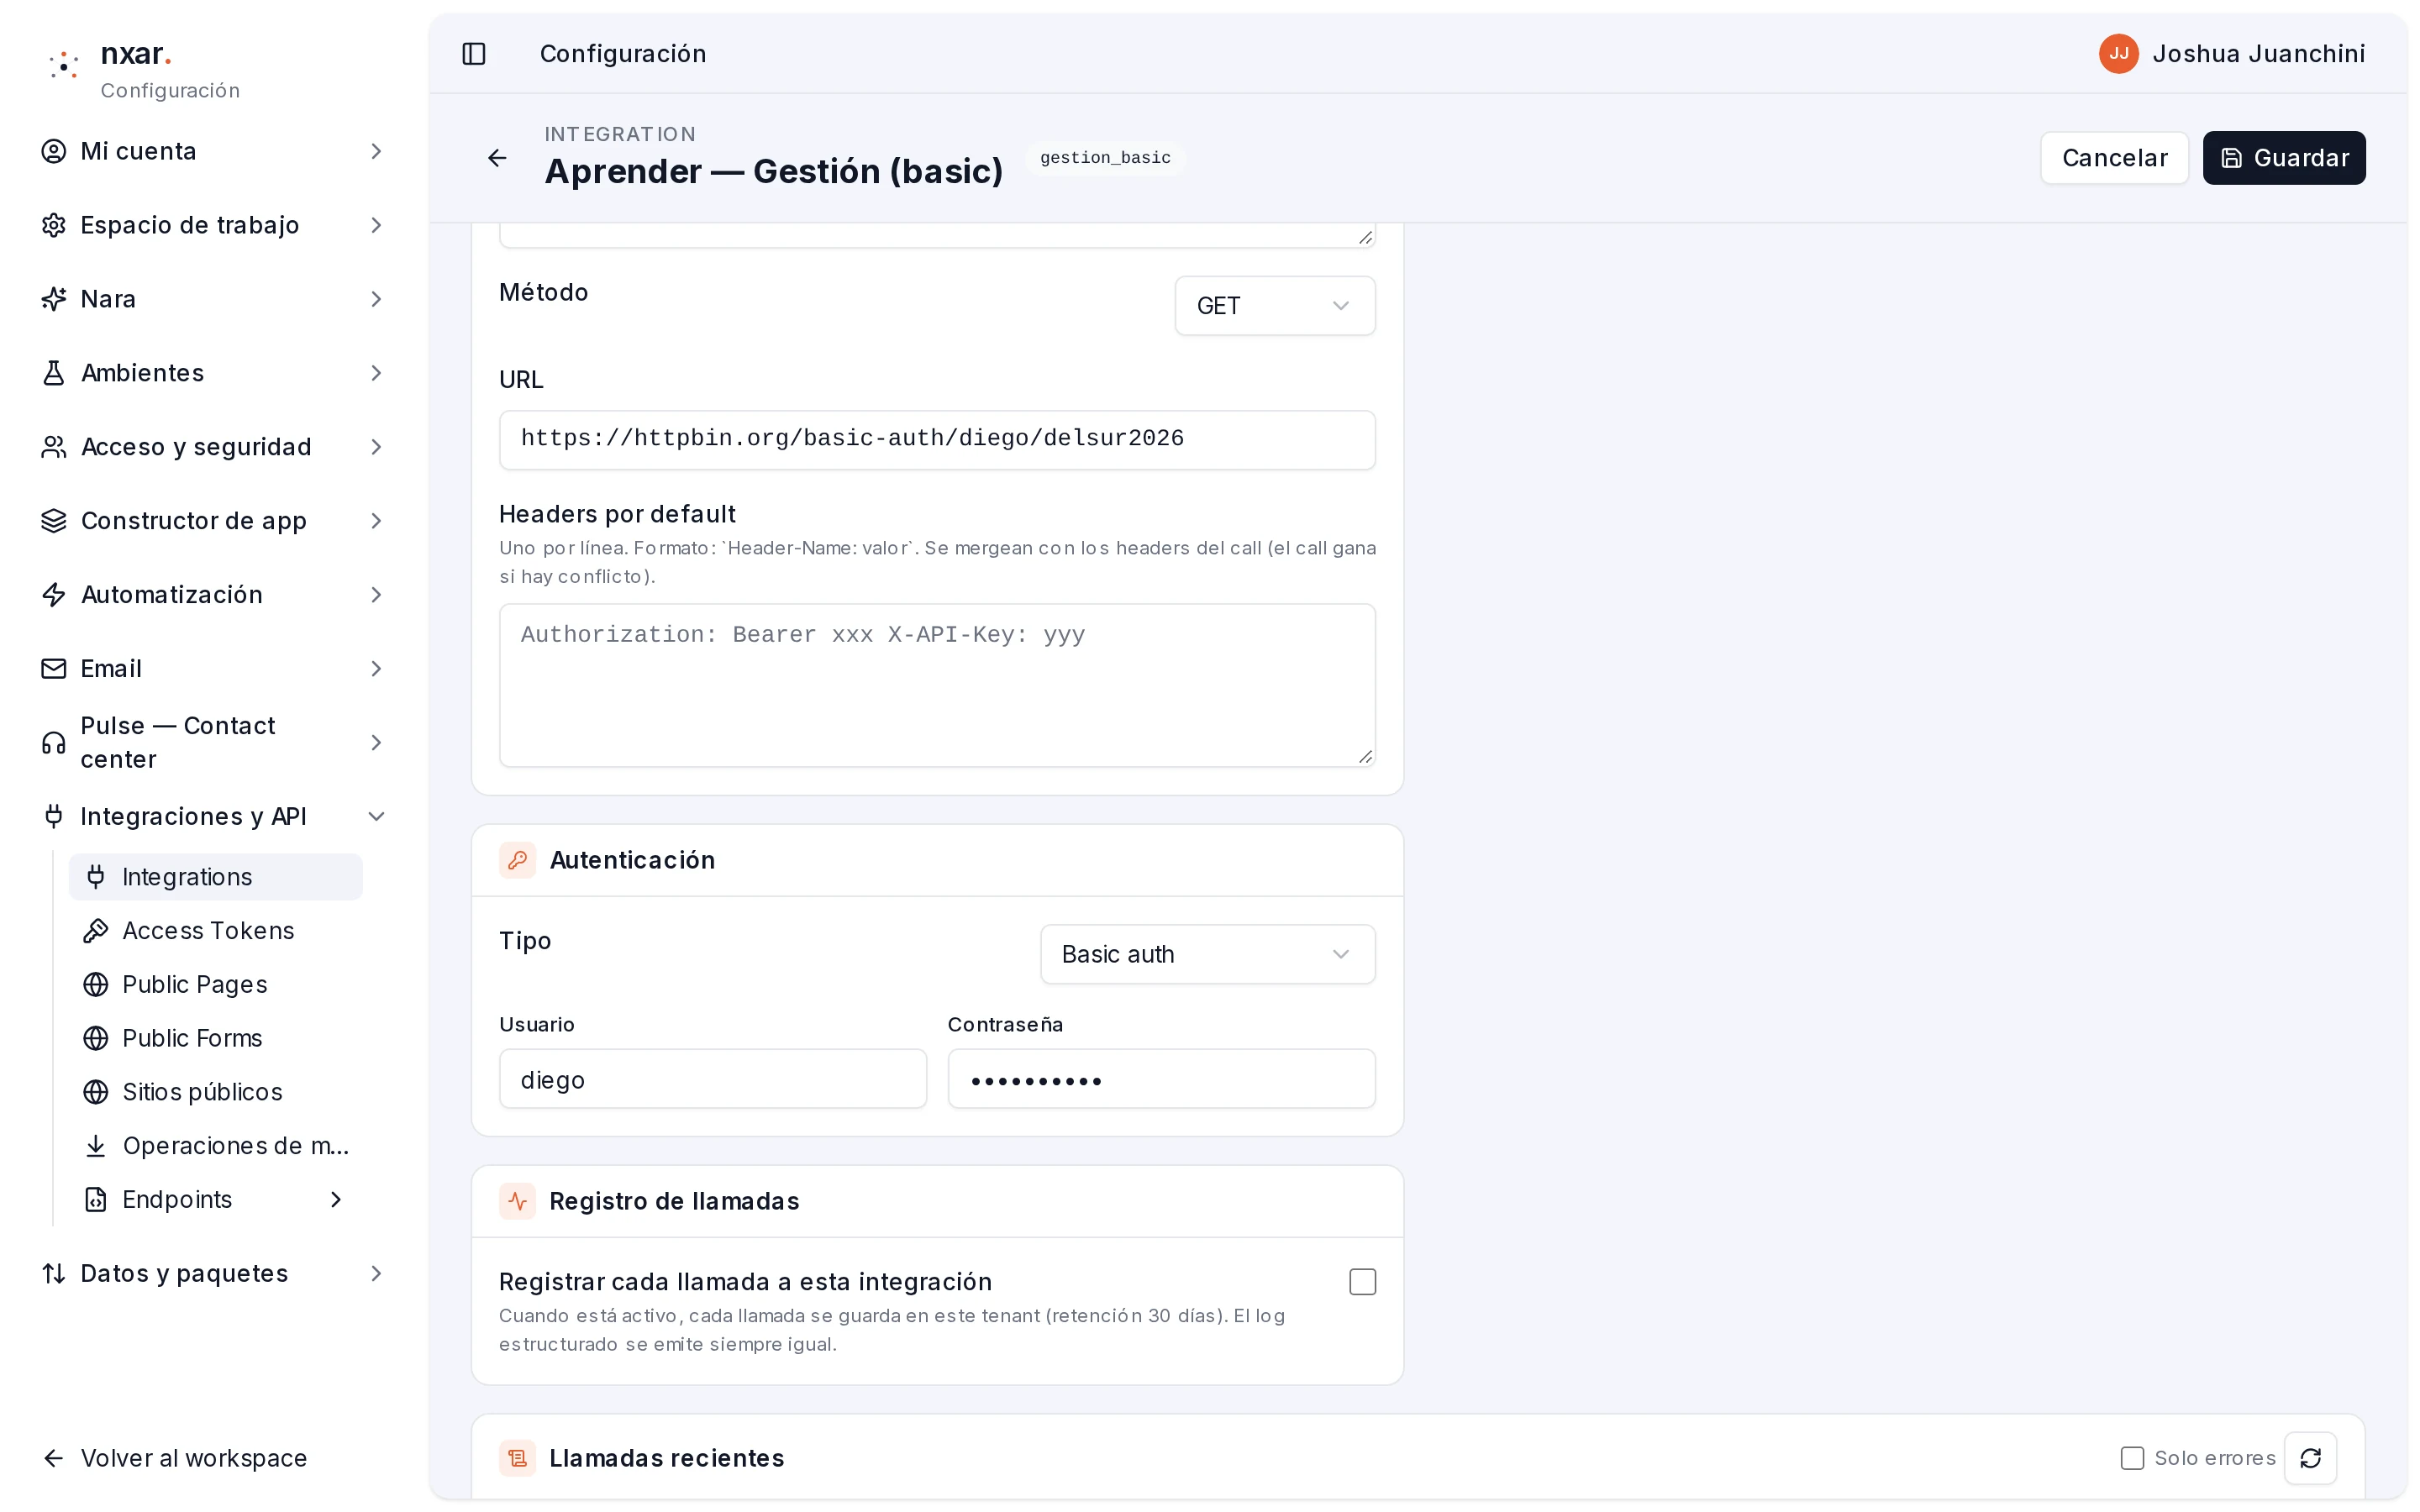
Editar. En Autenticación, Tipo: Basic auth. Aparecen dos campos:
- Usuario:
diego - Contraseña:
delsur2026
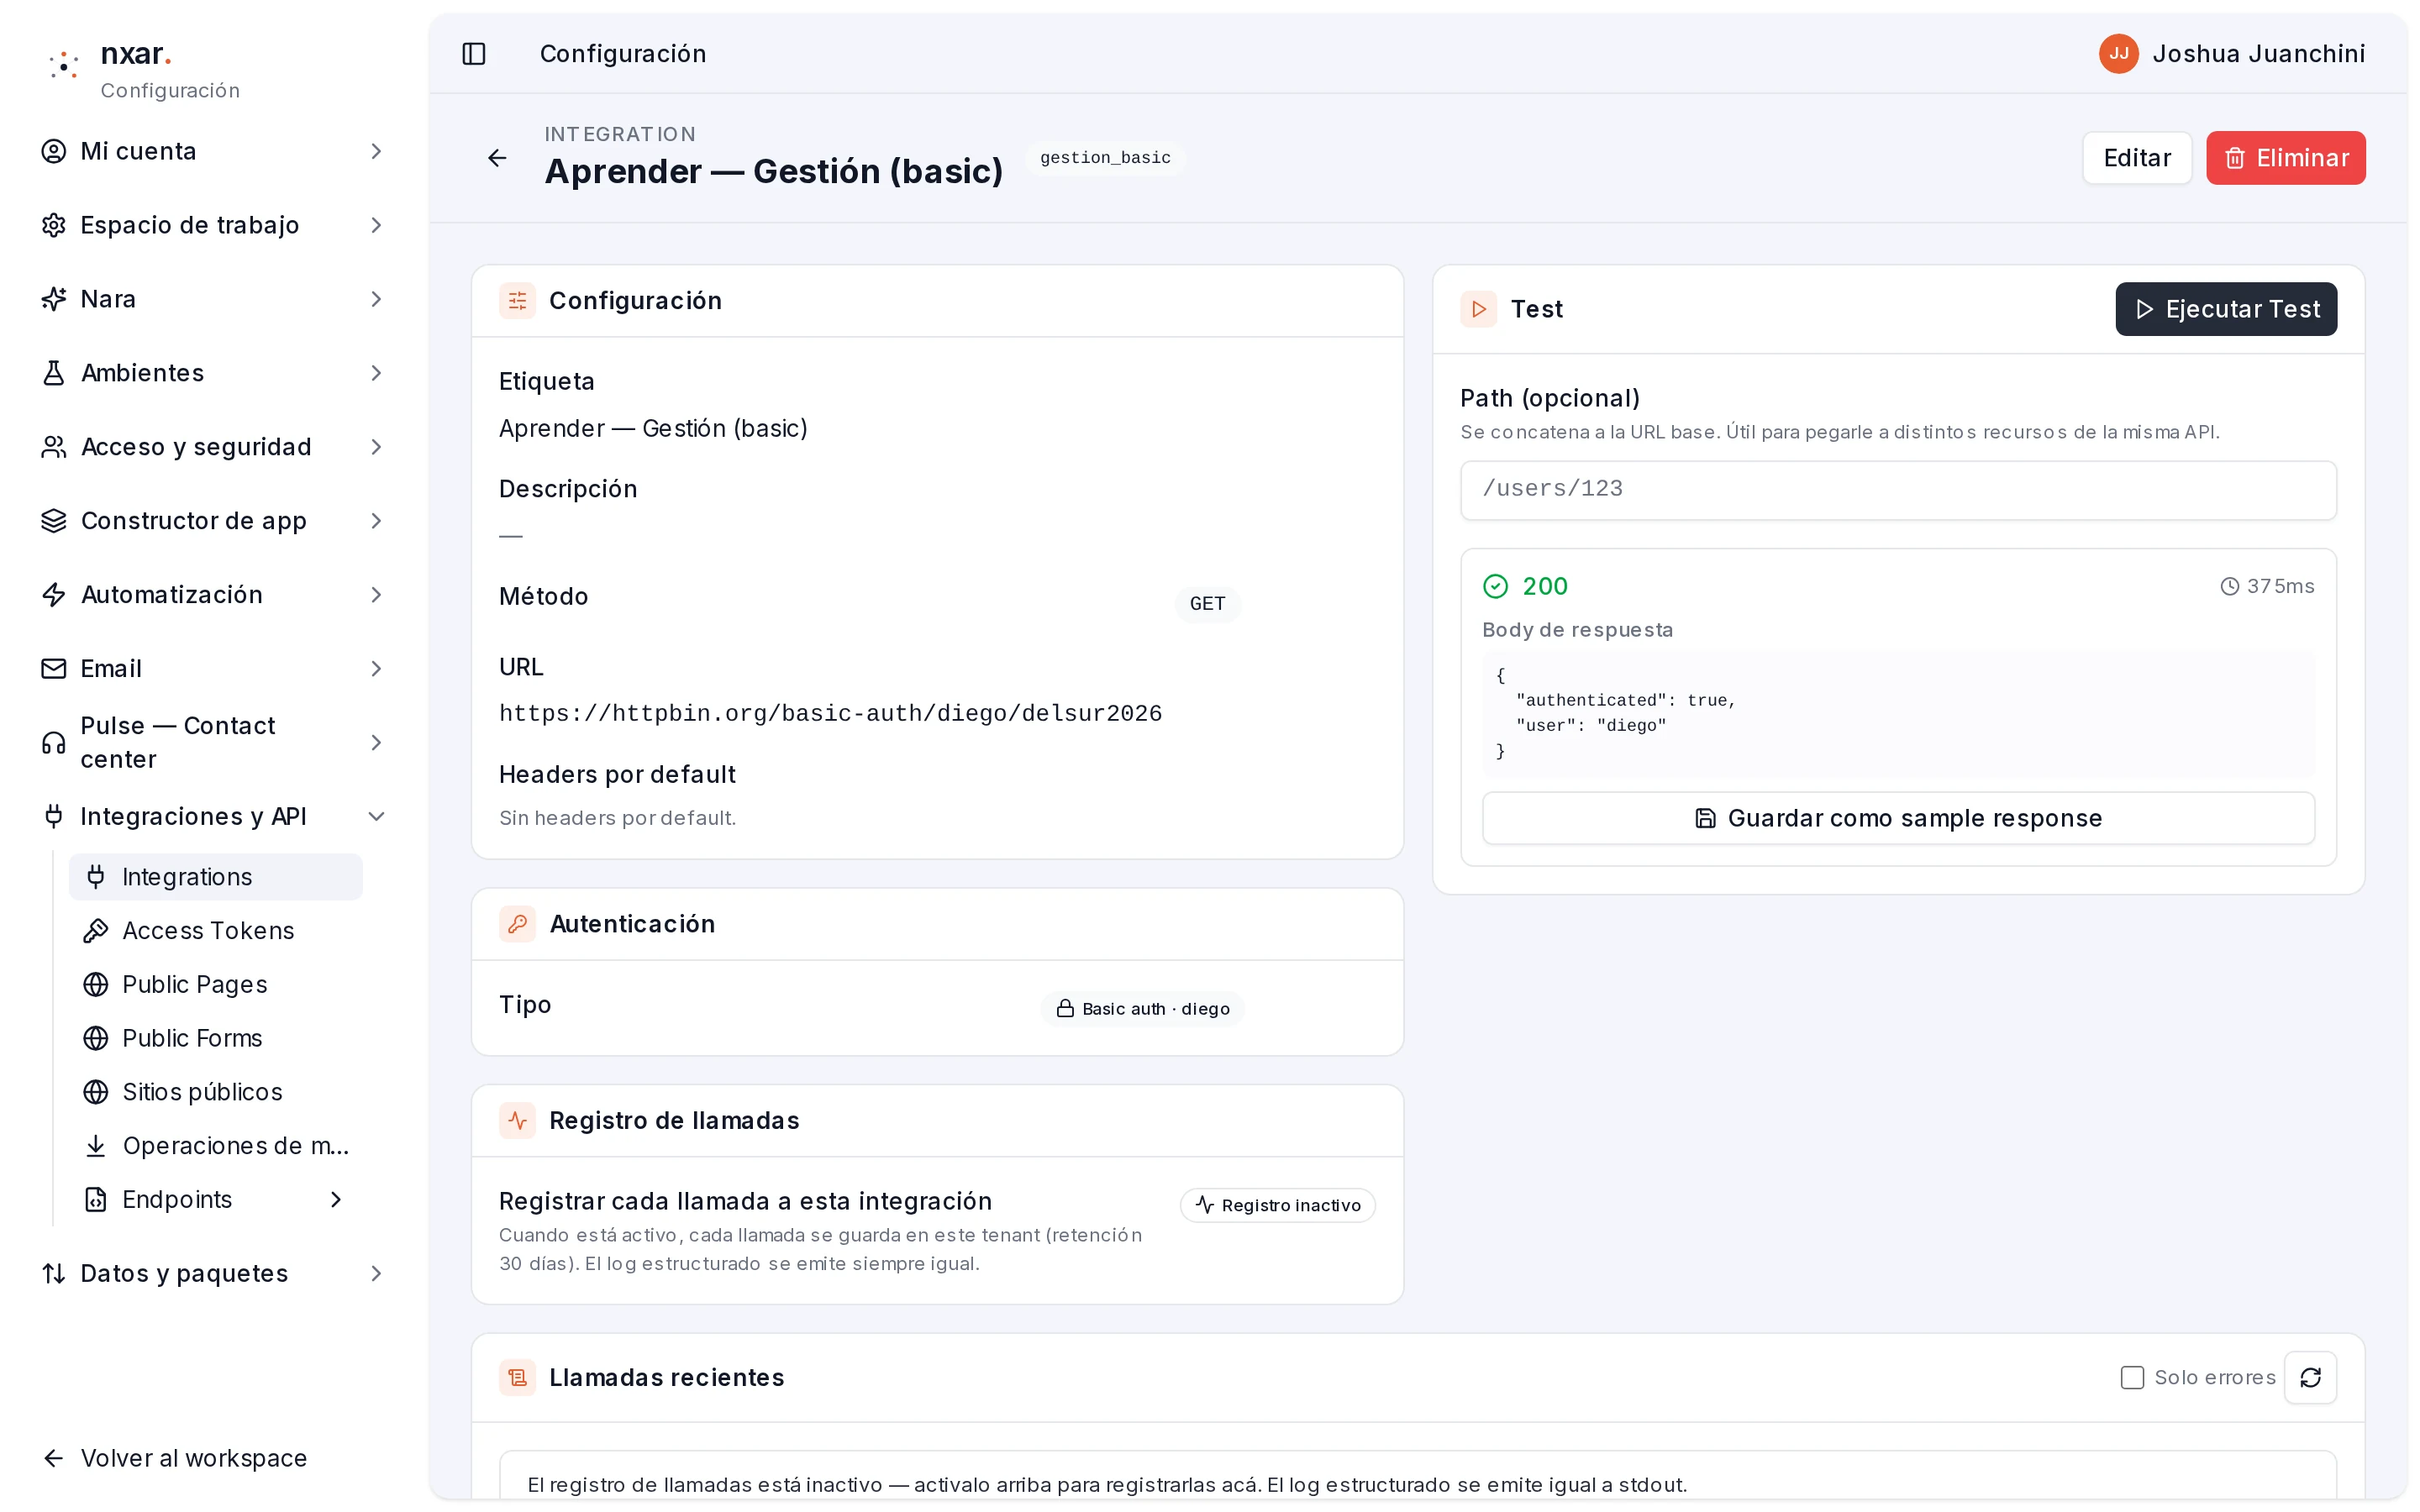
Guardar. Volvé a la lista con la flecha y abrí Gestión (basic) de nuevo: Autenticación dice Basic auth · diego. El usuario se muestra; la contraseña, nunca.
Probala
En Test, Ejecutar Test. La respuesta es 200:
{
  "authenticated": true,
  "user": "diego"
}
Comprobá que una contraseña mala falla
Editar, cambiá Contraseña por otra, Guardar, reabrí y Ejecutar Test: ahora es 401. Volvé a poner delsur2026 para dejarla andando.
Basic auth manda la contraseña en cada llamada (codificada, no cifrada). Usala sólo con direcciones https://, y con un usuario técnico que tenga los permisos justos en el otro sistema, no con el de una persona.
Cómo saber que te salió
Con diego / delsur2026, Ejecutar Test da 200 y "user": "diego"; con otra contraseña da 401.
¿Te funcionó?